2026年8月,波兰CERT披露了一起能源行业工控攻击事件:攻击者利用私有APN,从风电场网络进入热电厂OT网络。据CERT介绍,这是其所知首例此类攻击。
这起事件最值得电力行业警惕的,并不是“控制设备被攻击”本身,而是一个更隐蔽的问题:
当网络内部被默认信任,所谓的“私有”,也可能成为安全盲区。
一次攻击,暴露电力网络的“隐形边界”
简单来看,这次攻击经历了一个跨场站的入侵路径:被攻陷的风电场网络→私有APN→网关跳板→热电厂OT网络→核心控制设备。
问题的关键在于,私有APN虽然属于相对封闭的通信网络,但如果网络配置存在缺陷,不同接入设备之间仍可能形成横向通信路径。“私有”不等于“天然安全”。对于拥有大量电站、变电站、配电站和远程设备的电力系统而言,这个提醒尤为重要。
国内电站,也要警惕看不见的风险
随着新能源、电网数字化和远程运维持续推进,电力现场正在连接越来越多的终端、控制设备和通信网络。在电站、变电站等场景中,安全防护面临几个现实问题:
· 网络边界日益模糊:不同站点、不同区域、不同类型设备之间存在大量通信关系,单纯依赖传统边界防护,很难全面掌握网络内部的安全状态。
· 边缘设备运维条件复杂:部分感知设备需要部署在无人值守或野外环境,持续运行时间长,对稳定性、宽温以及极端环境适应能力提出更高要求。
· 电力现场存在特殊电磁环境:设备要能够在强电磁环境下长期稳定运行。
因此,电力网络安全不仅需要守住边界,也需要建立持续、可追踪的内部安全感知能力。智能电网态势感知,正是解决这一问题的重要手段。
研祥智能方案:从被动防护到主动感知
研祥智能-智能电网态势感知解决方案,可部署于各级调控中心、发电厂、变电站等网络内部,对电力监控系统网络安全数据进行采集、分析,并与主站系统通信,实现对安全风险和安全事件的实时监控与在线管理。
这条链路要真正跑起来,现场侧就需要一台能扛住电力环境、持续在线的数据汇聚与通信设备。SPC-8271C正是这个关键角色:它汇聚站内交换机、测控装置、保护装置等设备的网络流量,及检测异常访问等行为,并将告警数据上传至主站态势感知系统。
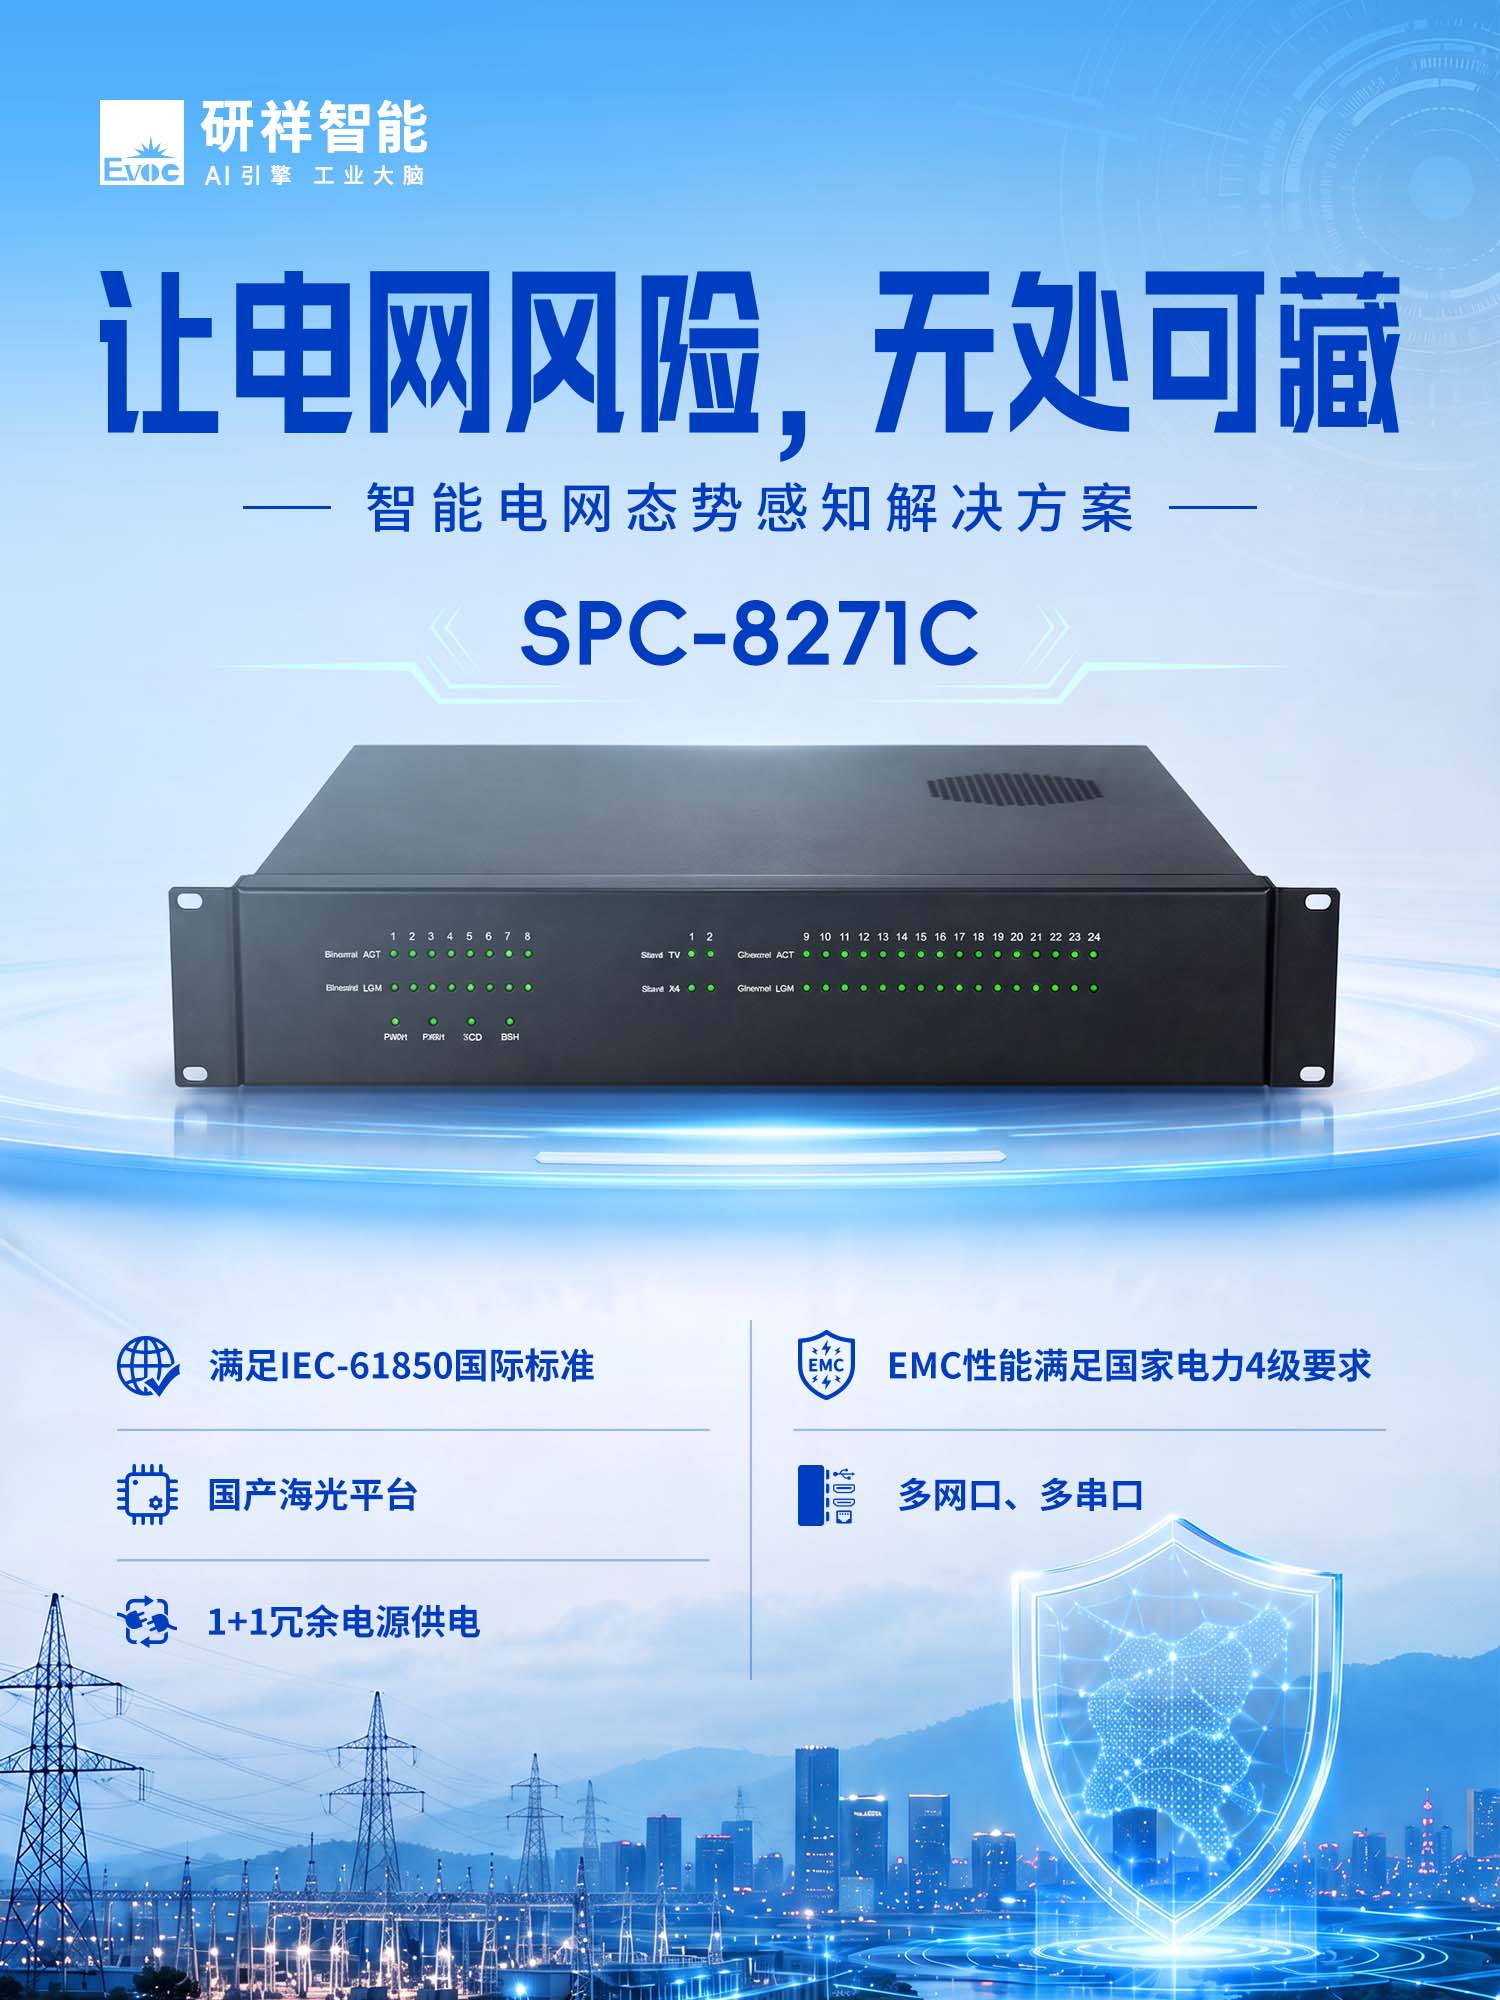
尤其面对电力现场长期运行、无人值守、强电磁等实际环境,SPC-8271C以工业级设计保障数据采集与传输稳定可靠。同时,它基于国产海光平台,支持国产操作系统,为电力关键基础设施提供安全可控的底层支撑。
研祥智能SPC-8271C,守住电网,更守住安全主动权。





 粤公网安备 44030502000575号